Postagens

Mostrando postagens com o rótulo segurança

Cuidado com pastas criadas na raiz da unidade C:
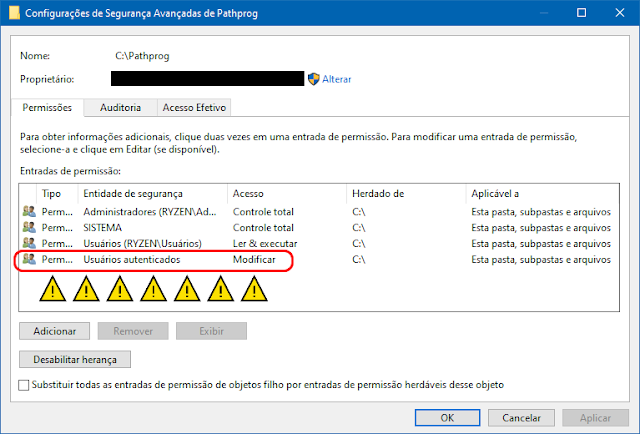
Imagem
Tenho uma pasta na raiz da unidade C: onde coloco alguns programas úteis. Está presente na variável de ambiente PATH do sistema. As ACLs padrão da raiz da unidade dão permissão de escrita, em todas as pastas ali criadas — propagada ao conteúdo descendente —, a todos os usuários autenticados (que tenham feito logon), incluindo quem não é administrador. Diferente das pastas C:\Program Files e C:\Program Files (x86) , tipicamente usadas para tais fins, que não possuem permissão de escrita para usuários limitados. Por isso alguns programas burros, que não fazem diferenciação entre o território do sistema operacional e do usuário , criam pastas diretamente na unidade C: . Qualquer usuário autenticado pode escrever ali, não sendo necessário usar o perfil. Nosso maior exemplo são os programas da Receita Federal, cuja pasta é C:\Arquivos de Programas RFB . Contudo, como minha pasta está no PATH , é um problema! Pode ser usada para ataques de DLL preloading . É imperativo remover a per...

Lembrando que Office tem vida útil

Imagem
O Microsoft Office tem ciclo de vida. Recebe atualizações enquanto houver suporte — necessário habilitar "Fornecer atualizações para outros produtos Microsoft quando eu atualizar o Windows" nas opções avançadas do Windows Update. Para quem não trabalha com arquivos de terceiros, não é crítico. Do contrário, é importante manter o programa atualizado, pois falhas de segurança volta e meia são corrigidas na suíte. Ultimamente tenho lidado com algumas tabelas do Excel que passam por diferentes mãos. Andava preocupado usando o Office 2007, descontinuado em 2017 . Decidi abrir o bolso e investir no Office 2019 Home & Student, a versão vitalícia. R$ 249,00 na loja física da Kalunga. Você compra a chave de ativação, loga na sua conta da Microsoft, digita a chave lá e baixa. Este cartão não tem valor; o que importa é chave presente no cupom fiscal Está de bom tamanho para um software que durará pelo menos sete anos (costumava ser dez 🤦‍♂️). Procuro usar quando possí...

Sem antivírus? Windows Update ficará empacado

Quem não usa antivírus precisa adicionar esta chave no registro, pois do contrário o Windows Update não baixará as atualizações KB4056892 (Windows 10 1709), KB4056891 (Windows 10 1703), KB4056890 (Windows 10 1607), KB4056898 (Windows 8.1) e KB4056897 (Windows 7): Windows Registry Editor Version 5.00 [HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\QualityCompat] "cadca5fe-87d3-4b96-b7fb-a231484277cc"=dword:00000000 Mitigam as falhas de segurança Meltdown (Intel) e Spectre (variante 1; Intel e AMD). Já a variante 2 da Spectre (Intel e AMD) só com atualização de BIOS/UEFI ou recompilação dos programas por um compilador que implemente retpolines .

PCID/INVPCID: fundamentais agora em hardware Intel

Para não comprometer demais o desempenho de programas que dependam muito de chamadas de sistema, os patches que mitigam a falha Meltdown têm requerimentos importantes, para os quais ninguém dava bola antes: PCID (Process-Context IDentifier) e a instrução INVPCID (INValidate Process-Context IDentifier). PCID está presente desde os Intel Sandy Bridge, a segunda geração dos i3/i5/i7. INVPCID está presente desde os Haswell, a quarta geração. Windows requer INVPCID para não precisar recorrer a flushes de TLB a cada interrupção ou troca de contexto. Linux requer pelo menos PCID. No Linux, procure por pcid e invpcid na linha flags de /proc/cpuinfo (ou na saída de lscpu ). No Windows, use o Coreinfo (asterisco ao lado de PCID e INVPCID ). Nota 1: PCIDs são suportados apenas em x86-64. Nota 2: Processadores AMD não são afetados .

Derreteu

Imagem
Sobre as falhas Meltdown e Spectre: https://meltdownattack.com/ https://googleprojectzero.blogspot.com.br/2018/01/reading-privileged-memory-with-side.html https://gist.github.com/woachk/2f86755260f2fee1baf71c90cd6533e9 https://github.com/marcan/speculation-bugs/blob/master/README.md https://groups.google.com/forum/m/#!topic/mechanical-sympathy/L9mHTbeQLNU https://www.renditioninfosec.com/files/Rendition_Infosec_Meltdown_and_Spectre.pdf https://security.googleblog.com/2018/01/todays-cpu-vulnerability-what-you-need.html https://www.redhat.com/en/blog/what-are-meltdown-and-spectre-here%E2%80%99s-what-you-need-know https://access.redhat.com/articles/3307751 https://www.raspberrypi.org/blog/why-raspberry-pi-isnt-vulnerable-to-spectre-or-meltdown/ https://www.schneier.com/blog/archives/2018/01/spectre_and_mel_1.html https://fedoramagazine.org/kpti-new-kernel-feature-mitigate-meltdown/ http://www.kroah.com/log/blog/2018/01/06/meltdown-status/ https://support.google.com/faqs/...

Esconder backdoors é para os fracos

A Allwinner distribui um kernel Linux modificado (usado, por exemplo, nas placas Banana Pi e Orange Pi ) para sua família de SoC ARM sunxi. Até aí nada demais. Infelizmente é prática comum na indústria, que tem dificuldades de trabalhar junto ao upstream e fazer versões mainline funcionarem em seus produtos. Porém os caras esqueceram (?) de remover um código que permite qualquer um obter acesso root sem dificuldade alguma : Allwinner Technology committed to resolving Linux Kernel software issue (GitHub) Fail . Ou não.

Desativando o Windows Defender no 10

Atualizei para o 10 minha última máquina que ainda rodava o Windows 7. Fora a mão de obra de fazer uma instalação limpa depois de ganhar a licença grátis, não enfrentei surpresas. Nesta compilação 10586 (versão 1511, vulgo Threshold 2), o 10 está bem razoável. Só pelo Windows Update menos lento vale o upgrade. E, falemos a verdade, o 7 está aos poucos virando um cacareco. Era hora de aproveitar a oferta, visto que a boca livre termina no final de julho . Entrave foi o Windows Defender, que é o Microsoft Security Essentials embutido no sistema a partir do 8. Há pencas de tutoriais pela internet explicando como desativá-lo. Quem tem o 10 Pro ou Enterprise, pode fazê-lo via GPO, que é o meio mais garantido, pois nem manualmente é possível ativá-lo usando a interface do programa depois. Sempre citam: Configuração do Computador → Modelos Administrativos → Componentes do Windows → Windows Defender Desativar Windows Defender (Habilitado) Acontece que não existe no Threshold 2! ...

Permissão de execução no Windows

Imagem
Apesar de uso não muito difundido, o Windows tem o conceito de permissão de execução para arquivos e diretórios, de forma similar aos Unix-like: em diretórios, permite atravessá-los [1] e, em arquivos, permite sua execução se for um programa — os arquivos continuam podendo ser lidos, modificados, ou quaisquer sejam as demais permissões. A permissão em questão é "Percorrer pasta/executar arquivo". Para manter a semântica de acesso ao sistema de arquivos compatível com o MS-DOS, o Windows NT mantém o comportamento de criar todos arquivos com permissão de execução por padrão. Nas permissões simplificadas , RX (Ler & executar) é garantido a todos praticamente. Há pela internet quem recomende removê-la recursivamente (via herança, de preferência) no diretório do perfil do usuário. No entanto, não me parece ser boa ideia, visto que provavelmente quebrará instaladores que usem %TEMP% e aplicativos que coloquem executáveis em %APPDATA% e/ou %LOCALAPPDATA% , como uTorre...

Pacotes das distribuições são realmente seguros?

Distribution packages considered insecure (Lukas's Random Thoughts) É um argumento válido e demonstrável. Não questiono a infraestrutura que gera os pacotes. Apesar de alguns tropeços no passado, as distribuições têm sistemas seguros. Trata-se dos binários entregues aos usuários, se são seguros, se não possuem falhas de segurança conhecidas. Já expressei aqui que acho a atual forma de distribuição de programas do GNU/Linux quebrada no que diz respeito aos desktops (e adiciono plataformas móveis). Porém para servidores é interessante, pois neles podemos esperar que tudo venha dos repositórios oficiais. Para o modelo funcionar, no entanto, requerimentos são necessários: empacotadores e projeto upstream responsivos. Isso nem sempre há. Como resultado, podemos ter pacotes abandonados, que ficam um tempão com vulnerabilidades e bugs diversos sem correção. Uma característica na política de atualização de versões estáveis, particularmente do Debian, mas também adotada por outras...

"Bloqueio de instalação de novos programas"

Imagem
Tradução: Nosso software é bugado demais para funcionar numa conta limitada. E nem é capaz de pedir elevação de privilégio para ser ao menos instalado! Portanto, destrua a segurança do seu Windows. Você estará ajudando a manter a arte da Programação Orientada a Gambiarras (POG) viva. Obrigado. (a) Circuitec

O estrago feito na segurança do Windows antes do Vista

Imagem
Uma característica dos fóruns sempre me irritou: a quantidade absurda de tópicos sobre "remoção de malware". Os que contêm aquelas sequências intermináveis e maravilhosas de logs, no mais evidente clima de help desk. Assunto enfadonho. Enxugação de gelo sem fim. A culpa pela situação atual do ecosistema Win32 é em grande parte da Microsoft, que demorou demais a começar a colocar limites nas contas de usuário criadas seguindo uma instalação normal. Até o Windows XP, jogavam no colo de todos uma conta administrativa sem restrições! O estrago na segurança foi brutal, além de acostumar mal os usuários. O bem-vindo UAC do Vista , não por outra razão, foi torpedeado. O Windows NT (cuja primeira versão, 3.1, é de 1993 ) é multiusuário desde sua concepção. Naqueles tempos, quando ainda era possível usar FAT no volume de boot, porém, o sistema de permissões só funcionava eficazmente com NTFS e as ACLs precisavam ser configuradas manualmente. Eram permissivas, Todos possuíam con...

O futuro da internet é sem plugins

Imagem
Java, Flash, Silverlight, ..., o que vocês merecem é o implacável ataque do Jinjonator ! Oracle is finally killing the Java browser plug-in (ExtremeTech) A Oracle diz que, após o Java 9, matará seu plugin para os navegadores. Finalmente! Lugar para tais códigos não existe na internet moderna. Java e Flash, citando apenas os principais, são constantes fontes de insegurança e instabilidade dentro dos navegadores. Na recente compilação 64-bit do Firefox para Windows, a Mozilla usa uma lista branca que apenas libera dois plugins: Flash e Silverlight. E é temporário: já avisaram que daqui cerca de um ano não terão mais piedade. A versão 32-bit, por outro lado, continuará suportando os plugins, pelo menos por enquanto. Este é um esforço cujo início deu-se no Chrome. Sites que dependem de tais tecnologias obsoletas devem tomar vergonha e usar recursos nativos dos navegadores. Um caso de uso principal, contudo, não foi coberto ainda: acesso a dispositivos USB, como leitores de c...

Moto G3 não mostra conteúdo do cartão SD depois de atualizar para o Android 6.0

Imagem
Depois que meu Motorola Moto G3 foi atualizado do Android 5.1.1 de fábrica para o 6.0, não conseguia mais acessar o cartão de memória através do cabo USB (via protocolo MTP). O volume do cartão aparecia como vazio no PC. A solução está aqui: http://android.stackexchange.com/a/59687 Ainda sobre o assunto, uma mudança do 6.0 causadora de confusão é que agora por padrão a interface USB do aparelho é configurada no modo "Carregamento apenas", que não disponibiliza nenhum armazenamento, seja interno ou externo, ao PC. Fiquei perdido por colocarem, quando o cabo está plugado, um diálogo para alterar o modo acessível através da área de notificações, que por sua vez não aparece na tela de bloqueio. Tem gente reclamando, porém acho uma boa mudança. Existem tantas máquinas infestadas de malware por aí que o sujeito pluga o cabo para carregar e sai "premiado". Com a nova configuração não tem risco. Se você quiser transferir dados, precisa dizer explicitamente ao ap...

Falência do jornalismo técnico

Exemplo dramático da falta de noção sobre o que escreve-se: É possível invadir um PC com Linux pressionando Backspace 28 vezes (Olhar Digital) Este parágrafo é uma pérola: O bug que causa essa falha de segurança está relacionado ao Grub2, o bootloader usado na maioria das versões do Linux. Os pesquisadores afirmaram que, ao pressionar a tecla exatamente 28 vezes seguidas na tela de login do computador, o usuário ganha acesso ao "modo seguro" de navegação, podendo gerenciar dados e até instalar ou remover programas. O GRUB tem um recurso que permite definir usuários/senhas para prevenir a edição das opções de boot, bem como o boot em si. A tela onde editamos as opções é misteriosamente chamada de "tela de login do computador" (?!) pela notícia. O bug permite pular essa fraquíssima proteção. O tal "modo seguro de navegação" (?!) a que eles referem-se deve ser colocar nas opções init=/bin/bash , que diz ao kernel initramfs , ao invés de executar /s...

A falsa sensação de segurança de "PermitRootLogin no"

É praticamente um mantra a ideia de que devemos colocar PermitRootLogin no em /etc/ssh/sshd_config em máquinas cujo servidor SSH fique exposto à internet. Até tem alguma utilidade se for usada autenticação por senha. "Alguma" pois não devemos jamais usar autenticação por senha! Mesmo que seja uma senha de 50 caracteres. Mais providências são requeridas para proteger minimamente o servidor. Use autenticação por chave pública. Uma chave ssh-rsa de 2048 bits é impossível ser quebrada pelo menos até meados da próxima década. Até lá você troca a chave ou migra para uma de 4096 bits. Há debate considerável da necessidade ou não de chaves deste comprimento atualmente; estando em dúvida, caso o cliente suporte e o consumo maior de processamento não seja fator determinante, vá direto para 4096 bits. Resta, claro, uma falha de segurança no daemon sshd (ou no kernel ou glibc quem sabe), que permita um invasor comprometer o sistema. Mantenha tudo atualizado. A seguir, uso como base o...

Tão eficiente quanto antivírus

Imagem
Malaquita FTW! Via Matt Mastracci (Google+) .

Sobre o fiasco da Lenovo com o tal Superfish

Já foi noticiado por tudo que é canto da internet mais um caso de crapware malware oficial dos fabricantes vindo da Lenovo. Este, entretanto, é grave por causa disto: Extracting the SuperFish certificate (Errata Security) A chave privada do certificado usado pelos trambiqueiros está disponível. Isso é grave, pois, mesmo que você desinstale a imundície, o certificado comprometido continua instalado e, visto que qualquer um pode assinar coisas com ele agora, já viu... Se for uma vítima, siga os passos do Ars: How to remove the Superfish malware: What Lenovo doesn’t tell you (Ars Technica) Apesar de ser impossível, pela forma como o programa funciona (explicação rápida aqui ), esconder eficazmente a chave privada, não deixa de ser ridícula a senha usada para protegê-la. O Squid suporta fazer a mesma coisa, pressupondo-se fins lícitos, mas espera-se que, quando você tem um servidor rodando-o assim, a chave privada do certificado usado para o bumping (mais informações aqui ...

Modo Protegido Avançado do Internet Explorer

A recente falha de segurança do Internet Explorer ( CVE-2014-1776 ), corrigida com a atualização KB2964358 , não era explorada se o navegador estivesse rodando com o Modo Protegido Avançado (Enhanced Protected Mode), suportado desde o IE 10 — ou seja: Windows 7 para cima — e não habilitado por padrão. No Windows 7, o EPM significa apenas que os processos do navegador serão 64-bit. Por isso, nele, EPM só tem utilidade com versões 64-bit do Windows. Em versões 32-bit do Windows 7, EPM não tem efeito. Mais um motivo para migrar para 64-bit! Já do Windows 8 para cima, existe um recurso a mais: AppContainer Integrity Level . É um novo Integrity Level (IL) usado pelos aplicativos da Modern UI, que a versão desktop do IE pode aproveitar. Permite uma proteção maior, mesmo em 32-bit, do que o tradicional IL Low (o máximo de restrição disponível no Windows 7) usado pelo Modo Protegido normal. Portanto, no Windows 8 ou superior, EPM é efetivo também em 32-bit, pois usa o IL AppContainer. O...

Vídeo explicando o UAC

UAC - What. How. Why. (Channel 9, MSDN) Vídeo antigo, do tempo do Windows Vista, com programadores da Microsoft explicando o funcionamento do UAC e tratando a respeito do problemático ecosistema que a Microsoft acabou fomentando ao, no Windows XP, ter feito os usuários rodarem com contas administrativas por padrão para absorver o legado dos Windows 9x mais facilmente, mas em contrapartida causando um estrago enorme na segurança. Até de outros desenvolvedores da própria empresa eles comentam que veio resistência... Ainda bem que hoje, cinco anos depois do Vista, o UAC incomoda bem menos os usuários, pois os aplicativos defeituosos incapazes de funcionarem numa conta de usuário limitado foram sendo adaptados desde lá. Lembre: nunca, mas nunca desative o UAC. Relacionado: Sobre desativar o UAC ou usar uma conta adminstrativa no Windows XP

Sobre desativar o UAC ou usar uma conta adminstrativa no Windows XP

[...] And that's where you reach the airtight hatchway: Normal users do not have write permission into the C:\Program Files\Microsoft Office\Office12 directory. You need administrator privileges to create files there. And if you have administrator privileges, then you already pwn the machine. It's not really a vulnerability that you can do anything you want once you pwn the machine. [...] It rather involved being on the other side of this airtight hatchway: Writing to the application directory (The Old New Thing) Desativar o UAC no Windows Vista/7/8 ou usar uma conta adminstrativa no XP: arma, pé, mira, tiro. Relacionado: Windows sem antivírus Windows Server 2003 como estação de trabalho